Blockchain im Gesundheitswesen: wann es sich lohnt und was nicht on-chain gehört
Wann Blockchain ein Gesundheitsprojekt rechtfertigt, was die Arzneimittel-Rückverfolgung in EU und USA lehrt und warum klinische Daten off-chain bleiben.
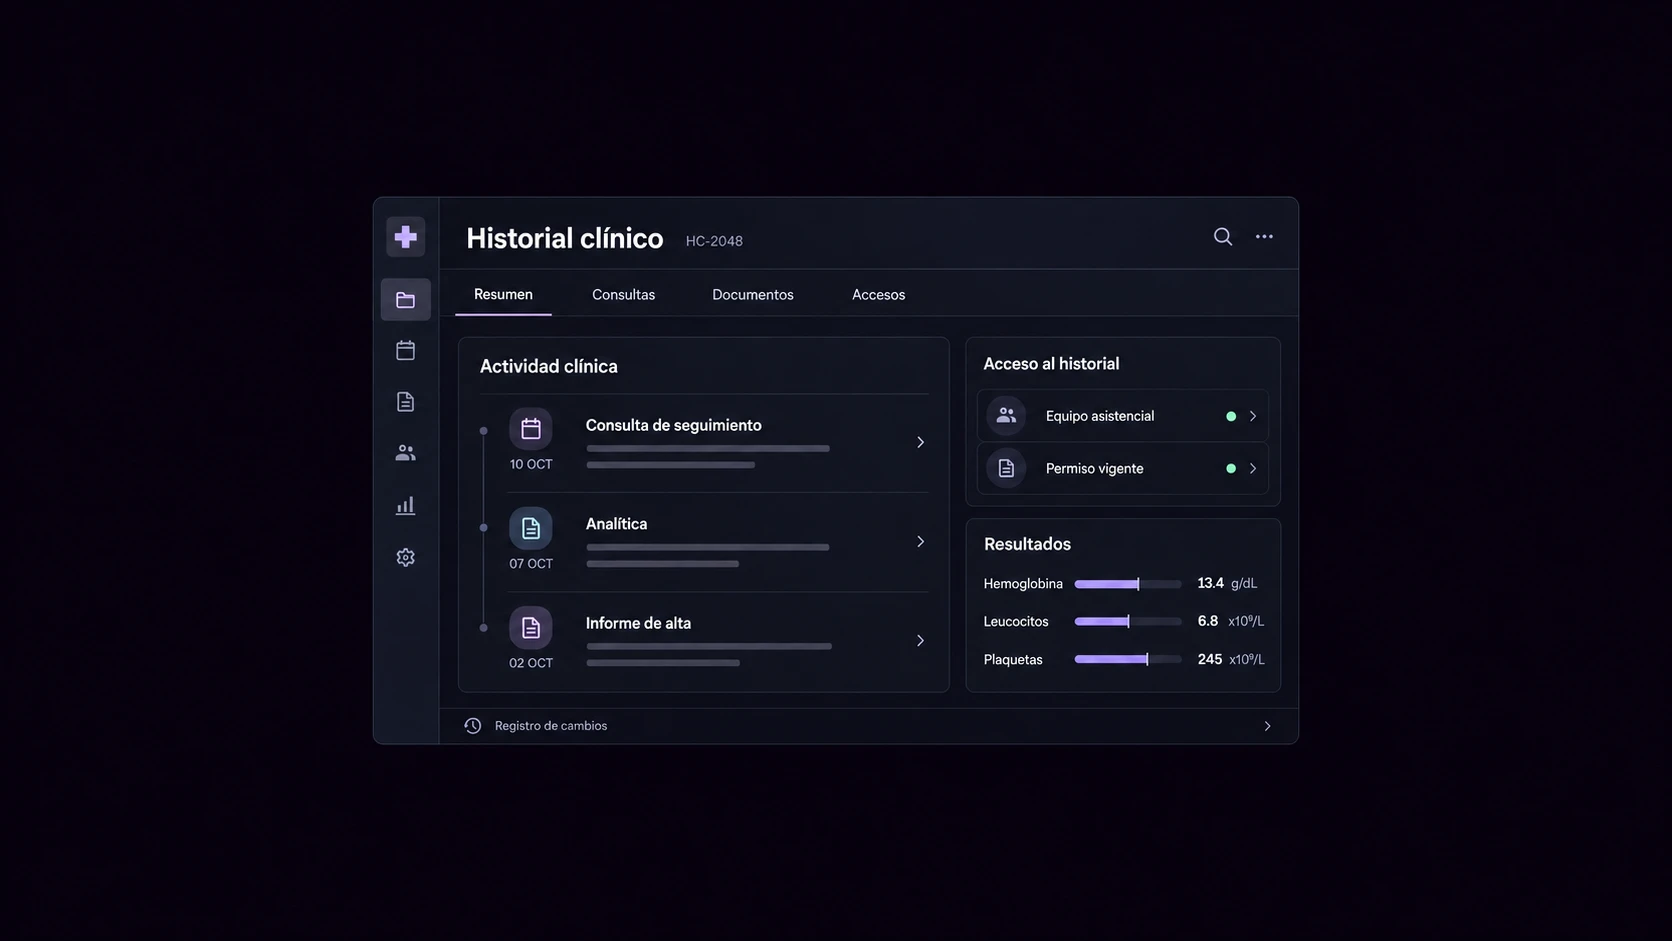
In einem Krankenhaus, einem Labor oder bei einem Pharmagroßhändler existieren zwei Arten von Informationen nebeneinander, die Vorschläge fürBlockchainhäufig vermischen, wenn sie versprechen, Patientenakten, Rezepte oder Arzneimittelchargen in ein Netzwerk zu bringen, damit niemand sie verändern kann. Sie zu trennen ist der erste Schritt, bevor Anbieter bewertet werden. Die eine ist der medizinische Inhalt (der Befund, das Bild, die Diagnose, die Identität des Patienten), der Vertraulichkeit, Berichtigung und Zugriffskontrolle erfordert. Die andere ist der Nachweis, dass etwas geschehen ist (dass eine Packung einen Großhändler durchlaufen hat, dass eine Dokumentfassung zu einem bestimmten Datum freigegeben war, dass eine Fachkraft eine gültige Berechtigung hatte), den möglicherweise mehrere Organisationen gleichzeitig prüfen müssen.
Diese Trennung entscheidet über das Projekt. Ein gemeinsames Netzwerk kann für die Nachweise dienen, nie für den Inhalt, und selbst dann ist es nur gerechtfertigt, wenn Organisationen ohne gemeinsames System dasselbe Ereignis verifizieren müssen und es keinen zentralen Betreiber gibt, den alle akzeptieren. Die Rückverfolgbarkeit von Arzneimitteln, der ausgereifteste Anwendungsfall der Branche, zeigt das im Umkehrschluss: Die Europäische Union löste sie mit einem von der Lieferkette selbst betriebenen Repository, die USA mit elektronischem Datenaustausch zwischen Handelspartnern, und in keinem der beiden Fälle fiel die Wahl auf ein gemeinsames Netzwerk. Die Technologie konkurriert mit bewährten Alternativen, und klinische Daten bleiben in jedem Design außerhalb des Netzwerks.
Die entscheidende Frage: Gibt es einen zentralen Betreiber, den alle akzeptieren?
Eine Datenbank mit Zugriffskontrolle und Audit-Log löst Integritätsprobleme innerhalb einer Organisation, und zwar mit geringeren Kosten und weniger Komplexität als ein verteiltes Netzwerk. Das Problem ändert sich, wenn das Ereignis mehrere Stellen mit unterschiedlichen Interessen betrifft, etwa einen Hersteller, einen Großhändler, eine Krankenhausapotheke und eine Versicherung oder einen Sponsor klinischer Studien und die Prüfzentren. Führt eine von ihnen das Register, hängen die übrigen davon ab, dass sie es korrekt pflegt; führt jede ihr eigenes, werden Abweichungen über Abgleiche und E-Mails geklärt. Einverteiltes Registerermöglicht, dass alle dieselbe Abfolge von Ereignissen prüfen, ohne dass eine einzelne Partei die Historie allein kontrolliert.
Dieser Nutzen besteht nur, wenn es für diese Rolle nicht bereits einen akzeptierten Dritten gibt. Kann eine Aufsichtsbehörde, ein Branchenverband oder ein gemeinnütziges Konsortium ein zentrales System mit klaren Governance-Regeln betreiben, ist dieses System in der Regel günstiger und leichter zu beaufsichtigen. Die sinnvolle Frage bei einem Projekt lautet daher: Wer würde das Register ohne Blockchain führen, und warum würden die anderen Parteien das nicht akzeptieren? Gibt es eine akzeptable Stelle, braucht das Projekt eine andere Begründung; gibt es keine, beginnt ein gemeinsames Netzwerk mit identifizierten Teilnehmern sinnvoll zu werden.
Arzneimittel: Europa setzt auf ein zentrales Repository, die USA auf den Austausch zwischen Handelspartnern
Seit dem 9. Februar 2019 tragen die Packungen verschreibungspflichtiger Arzneimittel, die in der Europäischen Union verkauft werden, abgesehen von den dort festgelegten Ausnahmen, ein individuelles Erkennungsmerkmal und eine Vorrichtung gegen Manipulation gemäß derDelegierten Verordnung (EU) 2016/161. Der Hersteller registriert jedes Erkennungsmerkmal, und die Apotheke oder das Krankenhaus deaktiviert es bei der Abgabe. Laut demBericht der Kommission vom Juli 2024besteht die Architektur aus nationalen Repositorys, die an einen zentralen Hub angebunden sind. Diesen betreibt die European Medicines Verification Organisation, eine gemeinnützige Organisation, die die Akteure der Lieferkette vertritt; die Zulassungsinhaber finanzieren das System. Es handelt sich um ein zentrales Register mit gemeinsamer Governance, nicht um ein Blockchain-Netzwerk, und in Kalenderwoche 9 des Jahres 2024 waren 116.311 Apotheken angeschlossen.
Derselbe Bericht zeigt, wo die Grenzen liegen, und sie liegen nicht in der Registertechnologie. Nach Daten der EMVO vom September 2023 werden 26 % der Arzneimittel mit Sicherheitsmerkmalen im Repository nicht deaktiviert, und in sieben Ländern lag die Alarmquote zwischen 0,16 % und 1,17 %, bei einem Zielwert von 0,05 %. Jedes Register, ob zentral oder verteilt, übernimmt diese Probleme: Die Packung zu scannen, die Daten korrekt zu erfassen und jedem Alarm nachzugehen, sind Aufgaben der Organisationen, nicht des Systems, das sie protokolliert.
Die USA schlugen einen anderen Weg ein: mit dem Drug Supply Chain Security Act von 2013, der vorschreibt,verschreibungspflichtige Arzneimittel auf Packungsebene rückzuverfolgenüber einen interoperablen elektronischen Austausch zwischen Handelspartnern, ohne ein einziges zentrales Repository. Die FDA testete dafür Technologien in einemPilotprogrammmit 20 Projekten zwischen Mai 2019 und Juni 2020, darunter eines auf Blockchain-Basis, getragen von IBM, KPMG, Merck und Walmart. Die Umsetzung läuft noch: Am 6. August 2026 verlängerte die FDA bis zum 27. November 2027 dieAusnahmeregelung für kleine Abgabestellen, also Abgabestellen mit höchstens 25 Beschäftigten (Apotheker und Techniker zusammengerechnet), weil noch Schritte ausstehen. Blockchain war eine der geprüften Optionen, damit Partner verifizieren können, was andere erfassen. Genau für dieses Problem ist die Technologie konzipiert; das Pilotprogramm hat sie erprobt, das Gesetz macht sie aber nicht zur Pflicht.
Klinische Daten gehören nicht on-chain, und der EDSA hat das 2026 schriftlich festgehalten
Der Europäische Datenschutzausschuss (EDSA) veröffentlichte am 7. Juli 2026 die endgültige Fassung seinerLeitlinien 02/2025zur Verarbeitung personenbezogener Daten mit Blockchain-Technologie, nach der öffentlichen Konsultation vom April 2025. Seine Position ist eindeutig: Es ist nicht ratsam, personenbezogene Daten on-chain zu speichern. Ebenso wenig hilft es, die Daten durch ihrenHash zu ersetzen: Der Hash personenbezogener Daten bleibt ein personenbezogenes Datum, und ein Hash ohne Salt oder Schlüssel gilt im Allgemeinen nicht als ausreichender Schutz, weil jeder, der eine Liste möglicher Werte besitzt, die Hashes berechnen und abgleichen kann. Das Recht auf Löschung muss sich bereits im Design umsetzen lassen, und die technische Unmöglichkeit des Löschens rechtfertigt keinen Verstoß gegen die DSGVO.
Im Gesundheitswesen kommt zu dieser Position der Zeitplan des Europäischen Gesundheitsdatenraums hinzu. DieVerordnung (EU) 2025/327trat am 26. März 2025 in Kraft, gilt allgemein ab dem 26. März 2027 und sieht den grenzüberschreitenden Austausch der Patientenkurzakte und des elektronischen Rezepts bis 2029 vor, den von Bilddaten, Laborergebnissen und Entlassberichten bis 2031. Dieser Austausch erfolgt über die Infrastruktur MyHealth@EU und die Systeme der elektronischen Patientenakte, nicht über ein Blockchain-Netzwerk. Ein Projekt, das Patientenakten über ein gemeinsam genutztes Blockchain-Netzwerk austauschen will, läuft der Verordnung und den Leitlinien zuwider: Im Netzwerk kann ein geschützter Hash-Wert liegen, mit dem sich ein Ereignis prüfen lässt, während die Dokumente in den Systemen der jeweiligen Einrichtung bleiben.
Acht Kliniken und eine sich ändernde Einwilligungserklärung: eine hypothetische klinische Prüfung
Ein hypothetisches Beispiel macht es greifbar: Ein Sponsor führt eine klinische Prüfung in acht Krankenhäusern in drei EU-Mitgliedstaaten durch. Das genehmigte Prüfprotokoll und seine Änderungen liegen imCTIS, dem einheitlichen EU-Portal für klinische Prüfungen, das seit dem 31. Januar 2022 in Betrieb ist. Dieser Teil hat also bereits ein amtliches Register und braucht kein weiteres. Das operative Problem liegt bei den Prüfzentren: Die Einwilligungserklärung ändert sich im Verlauf der Prüfung mehrfach, jedes Krankenhaus hat seine Fassung in seiner Sprache, und bei einem Audit muss nachgewiesen werden, welche genehmigte Fassung jeder Patient an welchem Datum unterschrieben hat.
Heute hängt dieser Nachweis von den Archiven der einzelnen Krankenhäuser ab und davon, dass der Sponsor ihnen vertraut. In einem zugangsbeschränkten Netzwerk (Permissioned Blockchain), an dem Sponsor, Krankenhäuser und die mit dem Monitoring beauftragte Organisation teilnehmen, wird jede genehmigte Fassung der Einwilligungserklärung als Hash-Wert mit ihrem Genehmigungsdatum erfasst. Unterschreibt ein Patient, hinterlegt das jeweilige Prüfzentrum einen Hash-Wert des Ereignisses, berechnet mit einem geheimen Schlüssel, den nur das Krankenhaus kennt. Im Netzwerk gibt es keine Namen, keine wiederverwendbaren Patientencodes und keine Dokumente. Beim Audit legt das Krankenhaus das unterschriebene Dokument vor, der Auditor berechnet den Hash-Wert neu und prüft, ob er mit einer Fassung übereinstimmt, die zu diesem Datum genehmigt und gültig war.
Ebenso konkret ist, was das Design nicht löst. Verwendet ein Prüfzentrum eine nicht genehmigte Fassung und erfasst sie, bewahrt das Netzwerk den Fehler mit Datum auf; es macht ihn erkennbar, verhindert ihn aber nicht. Der Hash-Wert des Ereignisses kann, auch wenn er mit einem Schlüssel geschützt ist, für das Krankenhaus, das ihn erzeugt hat, weiterhin ein personenbezogenes Datum sein. Die Datenschutzanalyse und der Umgang mit Löschanträgen sind daher vor dem Pilotprojekt zu klären. Und läuft das Monitoring bereits über eine Plattform für das Studienmanagement, die alle Zentren akzeptieren, ist diese Plattform der zentrale Betreiber aus der Ausgangsfrage. Das Netzwerk ist dann nur gerechtfertigt, wenn eine der Parteien sie nicht als Quelle anerkennt.
Blockchain im Gesundheitswesen: Ereignisse organisationsübergreifend verifizieren, keine Patientenakten speichern
Was die Technologie im Gesundheitswesen leistet, ist eng umrissen und belastbar: eine Abfolge von Ereignissen, die mehrere Organisationen prüfen können, ohne dass eine von ihnen sie kontrolliert, mit geschützten Hash-Werten im Netzwerk und Dokumenten in den Systemen der einzelnen Einrichtungen. Sie eignet sich für die Koordination zwischen Herstellern, Großhändlern und Abgabestellen, für die Prüfung beruflicher Qualifikationsnachweise zwischen Institutionen und für die dokumentarische Rückverfolgbarkeit klinischer Prüfungen mit mehreren Sponsoren und Prüfzentren, sofern es keinen Dritten gibt, den alle als Registerführer akzeptieren.
Ebenso klar ist, was sie nicht leistet. Sie verbessert nicht die Qualität der Ausgangsdaten, denn ein Lesefehler oder ein gefälschter Eintrag wird genauso erfasst wie ein korrekter, wie die Warnmeldungen des europäischen Verifizierungssystems zeigen. Sie ist kein Speicher für Patientenakten, aus Gründen, die der EDSA schriftlich festgehalten hat und die der Europäische Gesundheitsdatenraum mit seiner eigenen Infrastruktur bestätigt. Und sie konkurriert mit bereits funktionierenden zentralen Repositories mit gemeinsamer Governance, etwa dem europäischen Arzneimittel-Repository. Für Patienten, deren Privatsphäre und Kontrolle über die eigenen Daten das Kriterium für jedes Design sein sollten, ist die beste Architektur diejenige, die nur das unbedingt Nötige im Netzwerk ablegt.
Bei Metlabs entwickeln wir Projekte fürRückverfolgbarkeit mit dieser Trennung zwischen Nachweis und Inhalt ab der ersten Analyse, einschließlich des Vergleichs mit einer zentralen Lösung. Die Integritätsschicht, die Interoperabilität und den Datenschutz im Gesundheitswesen behandeln wir auf der Seite zuBlockchain im Gesundheitswesen, die Arzneimittel-Lieferkette auf der Seite zuBlockchain in der Pharmaindustrie.
- European Commission: Falsified medicines
- European Commission: Report on trends in the falsification of medicinal products, COM(2024) 274
- FDA: Implementation of DSCSA requirements
- FDA: DSCSA Pilot Project Program
- FDA: Exemptions under the Drug Supply Chain Security Act
- EDPB Guidelines 02/2025 on processing of personal data through blockchain technologies (final version)
- Regulation (EU) 2025/327 on the European Health Data Space
- EMA: Clinical Trials Information System (CTIS)
Planen Sie ein Blockchain-Projekt?
Von der Idee bis zum Produkt müssen Strategie und Technologie Hand in Hand gehen.